فاحص مواقع الويب
28.00 ر.س
40.00 ر.س خصم 30%في ملف واحد، مصممة لمراجعة المواقع من الخارج (Black-box) بشكل سلبي وخفيف. تقرأ الترويسات، تحلل الشهادات، وتبحث عن الملفات المكشوفة — بدون أي استغلال خبيث أو هجمات حملة. صُممت خصيصًا للاختبار الاختراق المشروع والتعلّم العملي في مجال الأمن السيبراني.
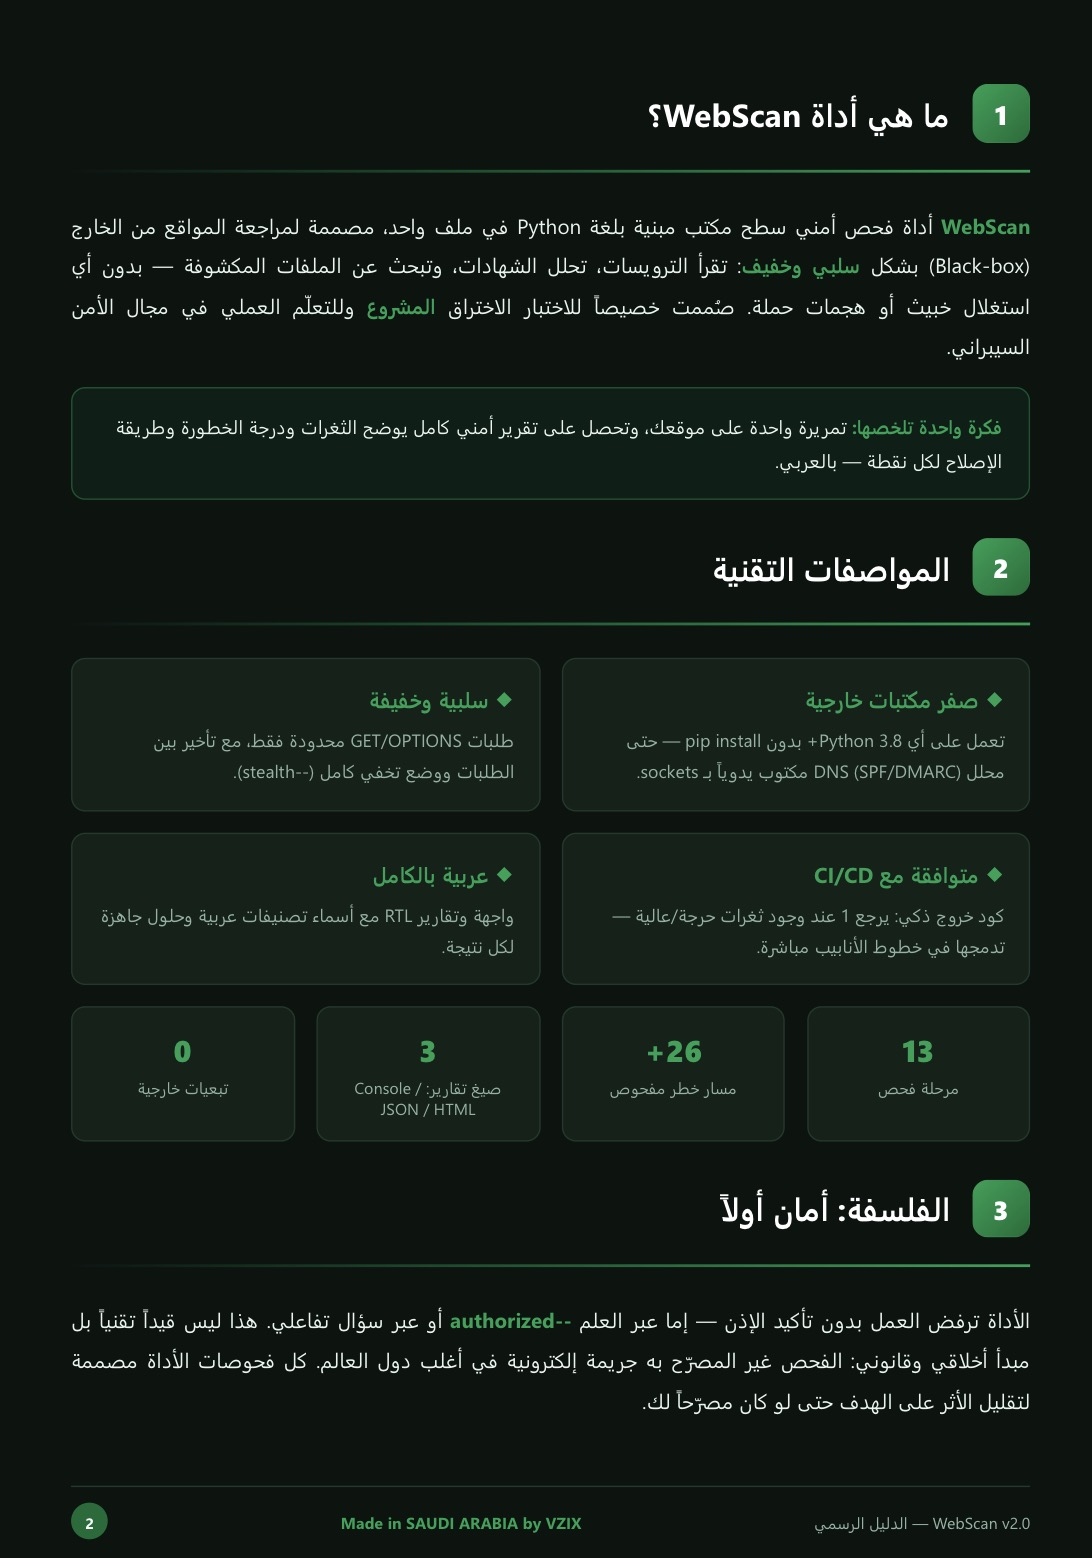
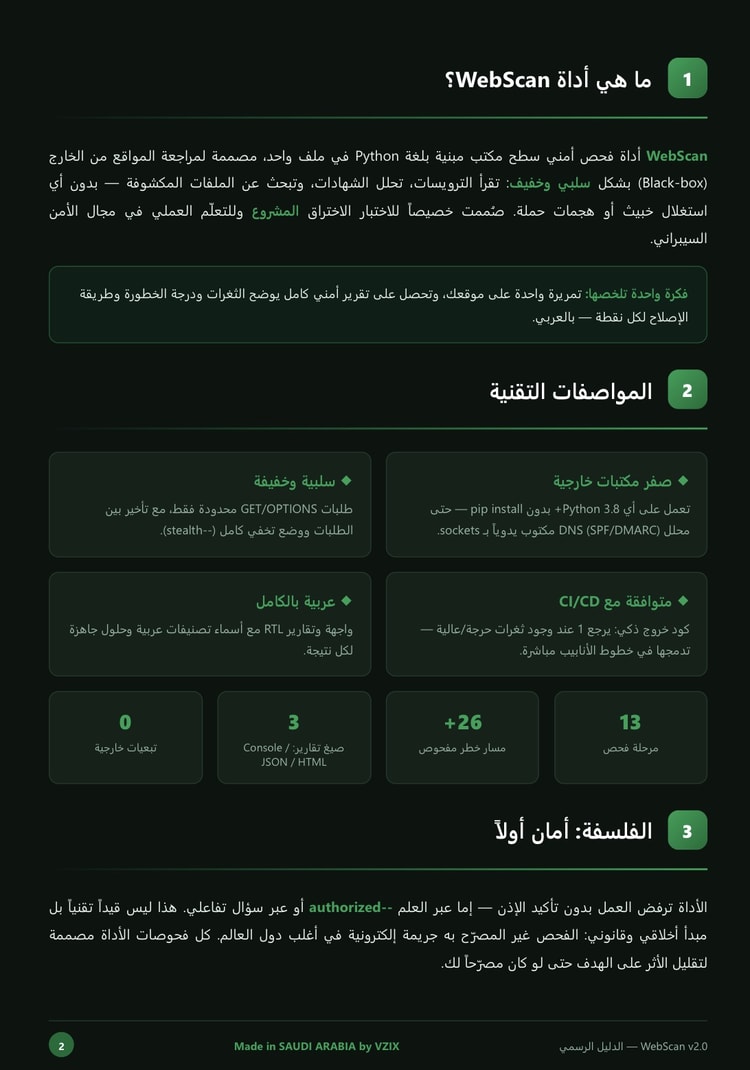
- ما هي أداة WebScan؟
WebScan أداة فحص أمني بسطح مكتب مبنية بلغة Python في ملف واحد، مصممة لمراجعة المواقع من الخارج (Black-box) بشكل سلبي وخفيف. تقرأ الترويسات، تحلل الشهادات، وتبحث عن الملفات المكشوفة — بدون أي استغلال خبيث أو هجمات حملة. صُممت خصيصًا للاختبار الاختراق المشروع والتعلّم العملي في مجال الأمن السيبراني.
فكرة واحدة تلخصها: تمريرة واحدة على موقعك، وتحصل على تقرير أمني كامل يوضح الثغرات ودرجة الخطورة وطريقة الإصلاح لكل نقطة — بالعربي.
- المواصفات التقنية
◆ صفر مكتبات خارجية
تعمل على أي Python 3.8+ بدون pip install — حتى محلل DNS (SPF/DMARC) مكتوب يدويًا بـ sockets.
◆ سلبية وخفيفة
طلبات GET/OPTIONS محدودة فقط، مع تأخير بين الطلبات ووضع تخفي كامل (stealth).
◆ عربية بالكامل
واجهة وتقارير RTL مع أسماء تصنيفات عربية وحلول جاهزة لكل نتيجة.
◆ متوافقة مع CI/CD
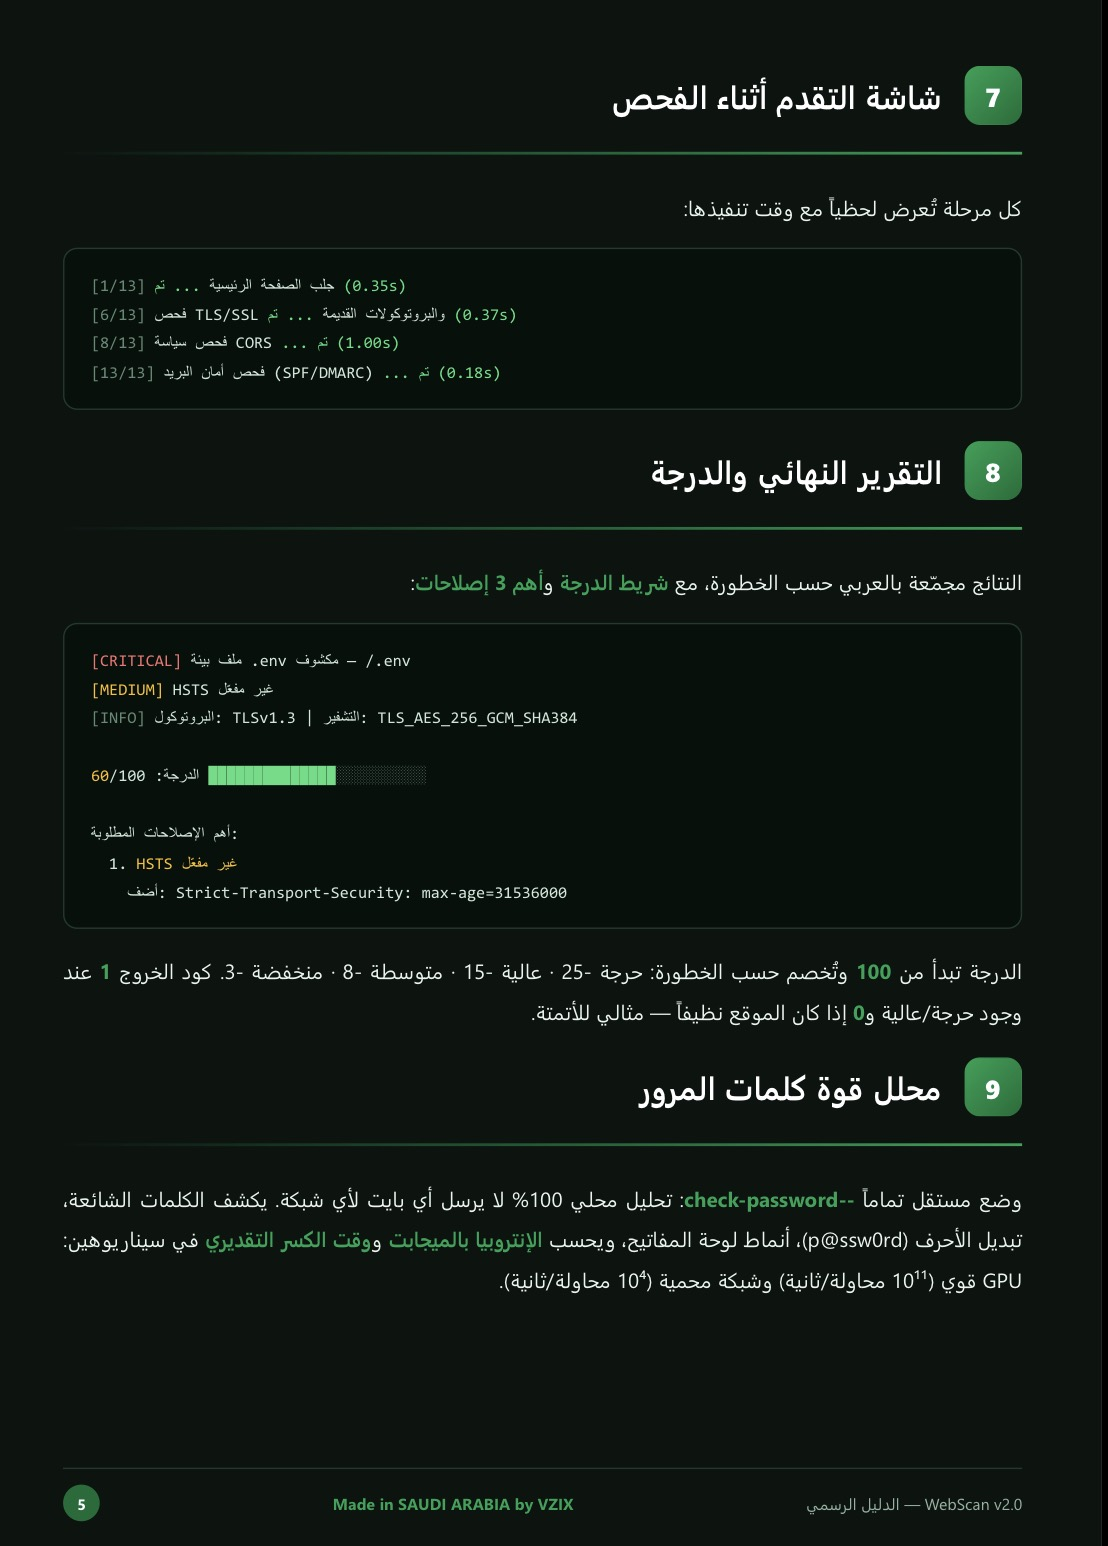
كود خروج ذكي: يرجع 1 عند وجود ثغرات حرجة/عالية — تدمجها في خطوط الأنابيب مباشرة.
الإحصائيات:
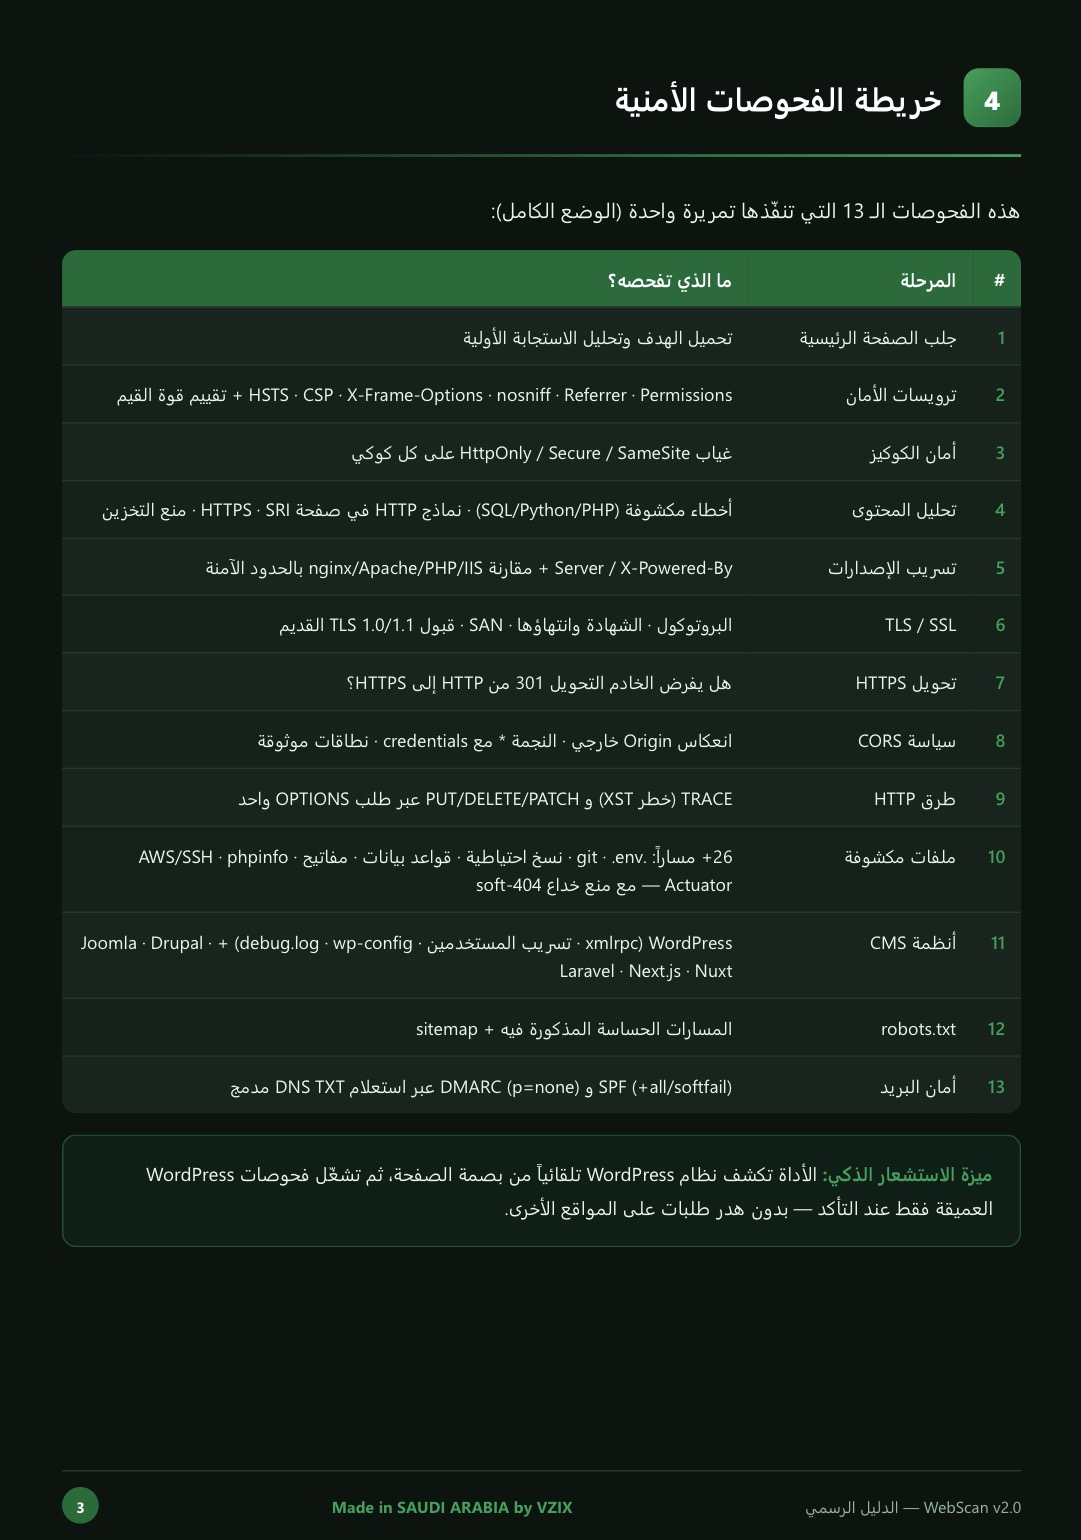
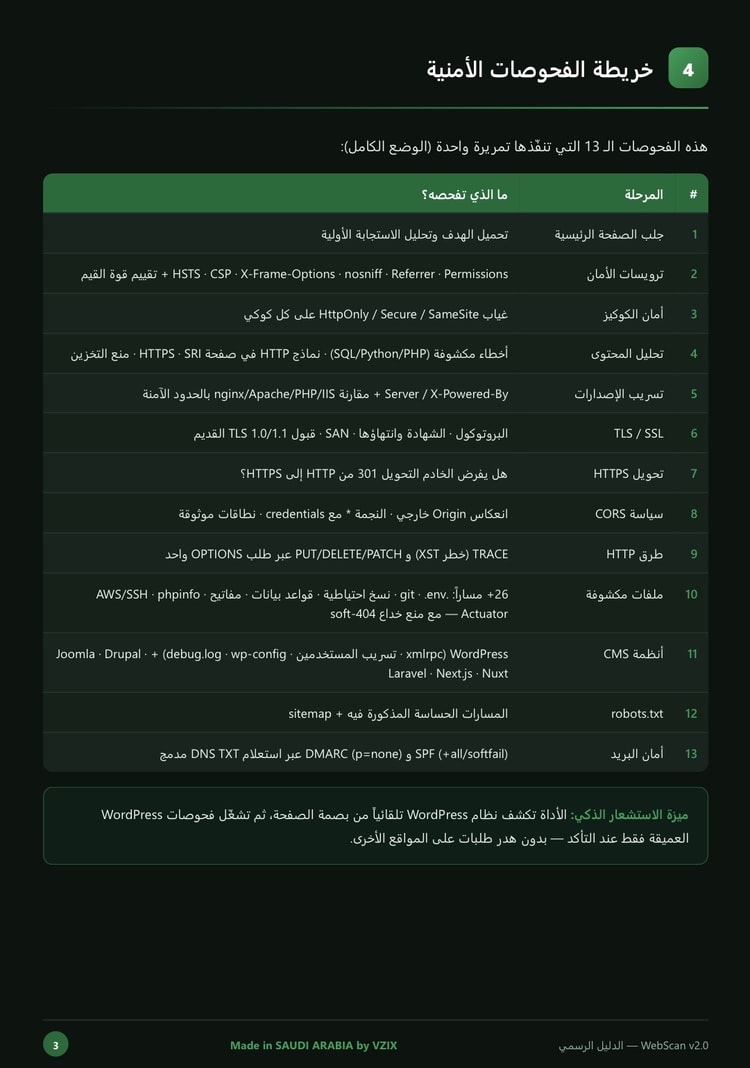
- 13 مرحلة فحص.
- 26+ مسار خطر مفحوص.
- 3 صيغ تقارير: Console / JSON / HTML.
- 0 تبعيات خارجية.
- الفلسفة: أمان أولًا
الأداة ترفض العمل بدون تأكيد الإذن — إما عبر العلم --authorized أو عبر سؤال تفاعلي. هذا ليس قيدًا تقنيًا بل مبدأ أخلاقي وقانوني: الفحص غير المصرح به جريمة إلكترونية في أغلب دول العالم. كل فحوصات الأداة مصممة لتقليل الأثر على الهدف حتى لو كان مصرحًا لك.
تقييمات العملاء
التقييم العام
5.0
ملخص التقييمات
1 من أصل 1 تقييمات
عميل مخفي
2026-10-27 17:53:34الاداة جببااارررررة حقين فحص المواقع ومسابقات ال ctf انصحكم فيها حتى يجي معاها دليل تعليمي كل شي والاداة عربيه يعني موب انجليزيه مثل الادوات الباقيه
VZIX
يسعدنا تقيمك لمتجرنا